유명 업체 사칭 이메일 핵심 정보와 실제 사례, 확인 방법 및 안전한 대응 절차를 정리했습니다. 운영자가 직접 받은 네 건의 이메일과 미국에서 실제로 발생한 다섯 건의 피해 사례를 함께 정리했습니다. 익숙한 기업의 이름과 로고가 보여도 이메일이 그 회사에서 발송됐다는 뜻은 아닙니다. 특히 시니어에게는 결제 취소, 무료 경품, 의료 혜택, 계정 침입처럼 즉시 반응하고 싶게 만드는 주제가 사용됩니다. 운영자는 아래 이메일에 응답하거나 링크를 누르지 않아 확인된 금전 피해는 없었습니다.
유명 업체 사칭 이메일: 미국에서 실제 발생한 기업 사칭 이메일 피해 다섯 건
1. PayPal 환급 사칭으로 20만 달러 피해 (출처: Fox News)
플로리다의 85세 은퇴자는 PayPal에서 환급금이 있다는 이메일을 받고 메시지 속 번호로 전화했습니다. 사기범은 원격 접속과 조작된 은행 화면을 이용해 실제보다 많은 금액이 환급된 것처럼 꾸몄습니다. 피해자는 돈을 돌려줘야 한다는 압박을 받아 금화 등을 구매했고 약 20만 달러를 잃었습니다.
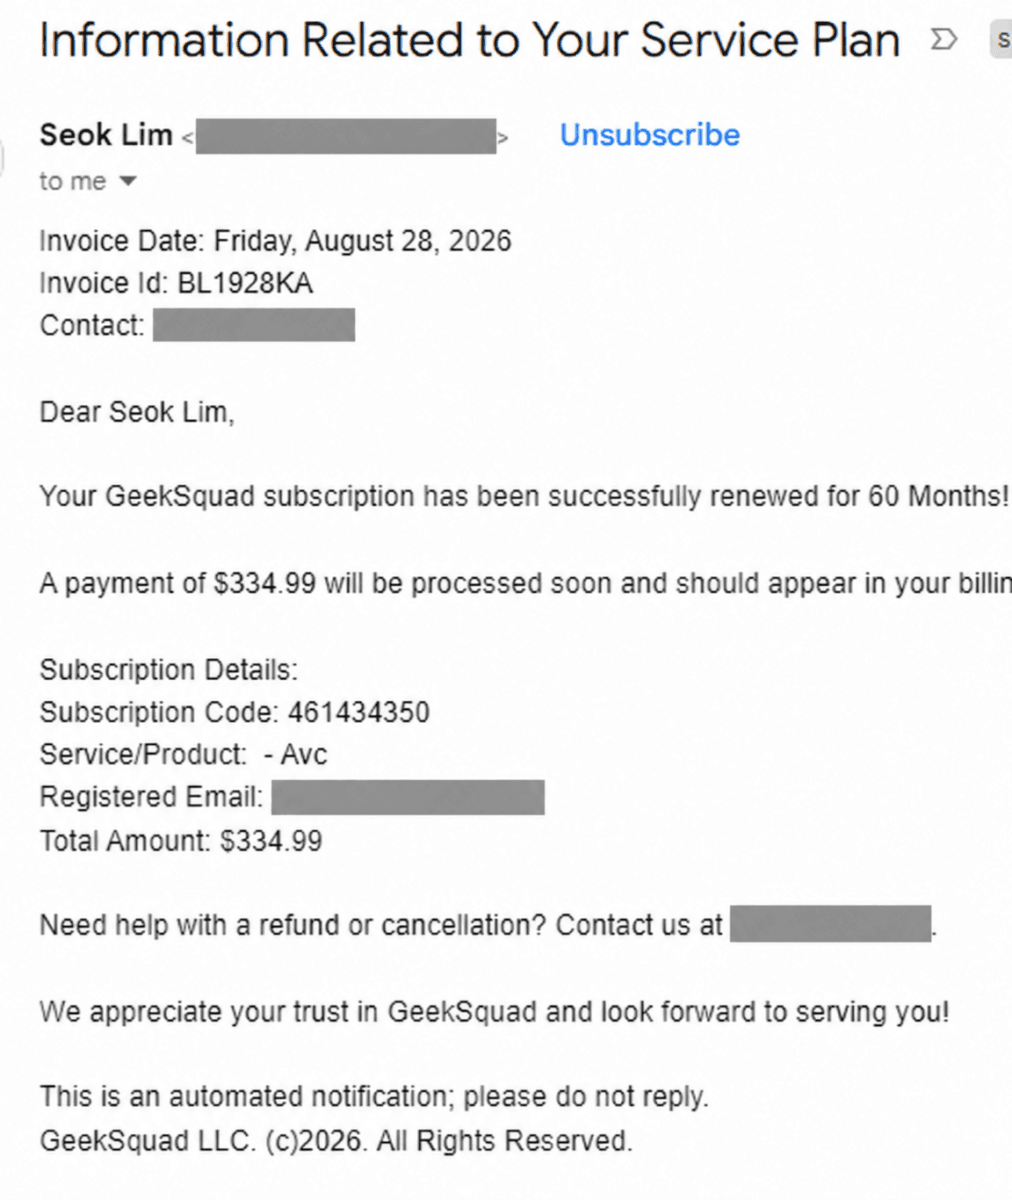
운영자에게 도착한 이메일은 60개월 서비스 갱신과 334.99달러 결제를 주장하며, 취소·환불을 위해 이메일 속 번호로 전화하도록 유도했습니다.
2. Geek Squad 사칭으로 5만 달러 피해 (출처: FOX 2 Detroit)
미시간주 셸비 타운십의 노부부는 Geek Squad에서 보낸 것처럼 꾸민 이메일을 받았습니다. 이메일은 승인하지 않은 요금과 불법 콘텐츠 문제를 언급하며 두려움을 키웠고, 부부는 지시에 따라 현금 5만 달러를 전달했습니다. 사기범은 이후 10만 달러를 추가로 요구했지만 경찰 신고로 용의자가 체포됐습니다.
운영자가 받은 복사본에도 비슷한 장치가 보입니다. 장기간의 자동 갱신, 곧 처리될 결제 금액, 환불·취소용 전화번호를 한 화면에 배치해 수신자가 서둘러 전화하게 만듭니다. 발신 주소가 공식 기업 도메인이 아닌 일반 이메일 계정이라는 점과 어색한 계약 기간도 중요한 경고 신호입니다.
실제 Geek Squad나 Best Buy에 확인할 때는 이메일 속 번호를 사용하지 말고, 공식 웹사이트나 이미 설치된 공식 앱에서 고객센터를 찾아야 합니다. 원격 접속 프로그램 설치, 현금 전달, 기프트카드 구입을 요구하면 즉시 대화를 중단해야 합니다.
3. Amazon 주문 확인 사칭으로 1만1천 달러 피해 (출처: CBS Chicago)
시카고 지역의 한 고령자는 자신의 Amazon 계정으로 1,000달러짜리 TV가 주문됐다는 이메일을 받았습니다. 이메일 속 번호로 연락하자 가짜 사기 담당자는 계정 해킹을 막기 위해 기프트카드를 사야 한다고 속였습니다. 피해자는 여러 매장을 돌며 22장의 기프트카드를 구매해 1만1천 달러 이상을 잃었습니다.
4. Norton 환불 사칭으로 4만9,500달러 피해 (출처: New Haven Register)
코네티컷주 미들타운의 여성은 450달러짜리 Norton 백신을 구매했다는 이메일을 받고 환불 번호로 전화했습니다. 원격 접속을 허용하자 사기범은 4만9,500달러가 잘못 환불된 것처럼 은행 화면을 조작했습니다. 피해자는 세 차례에 걸쳐 현금 4만9,500달러를 전달했습니다.
5. Coinbase 피싱 이메일로 200만 달러 이상 피해 (출처: Star Tribune)
미네소타의 한 남성은 Coinbase가 보낸 것처럼 보이는 이메일 링크를 눌렀다가 200만 달러가 넘는 비트코인을 잃었습니다. 가상자산은 한번 외부 지갑으로 전송되면 되돌리기 어려워, 이메일 링크 대신 공식 앱을 직접 열어 알림과 거래 내역을 확인해야 합니다.
운영자가 직접 받은 다른 사칭·의심 이메일
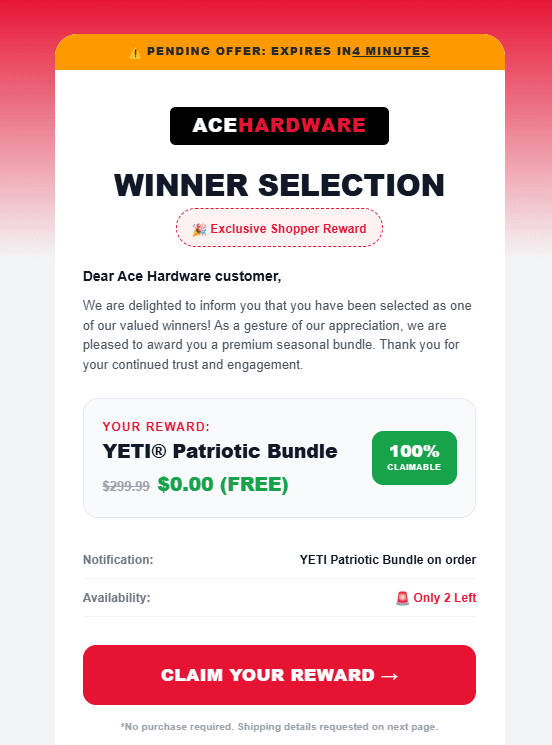
Ace Hardware 사칭
고가의 YETI 상품을 무료로 받을 수 있다며 제한 시간과 ‘재고 2개’를 강조합니다. 경품 수령 버튼을 누르게 한 뒤 배송비 명목으로 카드정보를 요구하는 유형으로 이어질 수 있습니다.
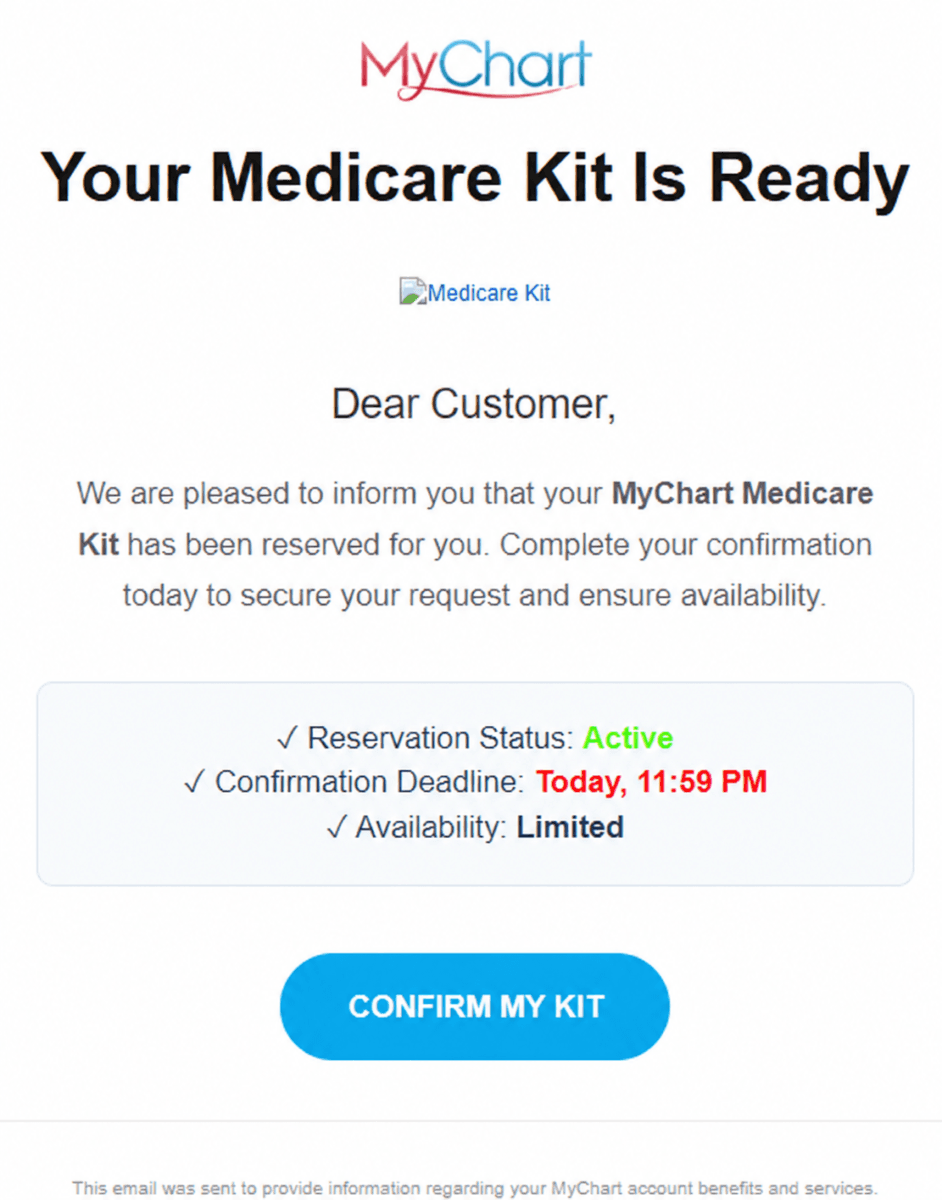
MyChart 사칭
신청하지 않은 Medicare 키트가 예약됐으며 오늘 안에 확인해야 한다고 재촉합니다. 의료 혜택을 미끼로 개인정보·보험정보·결제정보 입력을 유도할 위험이 있습니다.
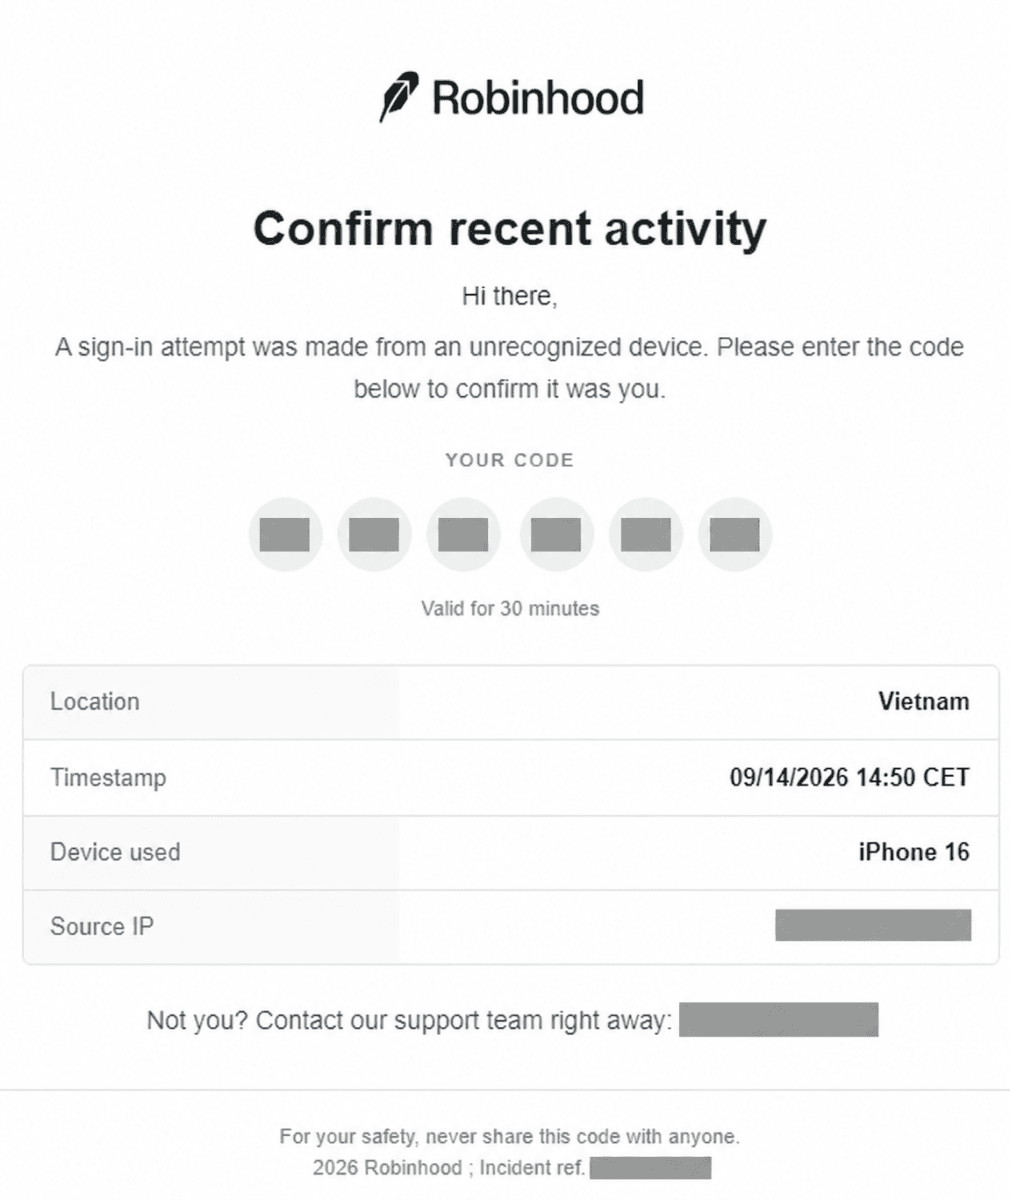
Robinhood 계정 접근 알림
해외 위치와 낯선 기기의 로그인을 알리며 인증코드와 지원 연락처를 제시합니다. 화면만으로 진위를 확정할 수 없으므로 링크·번호를 사용하지 말고 공식 앱에서 로그인 기록을 확인해야 합니다.
왜 이런 이메일이 위험한가
네 이메일은 표현은 다르지만 감정을 먼저 움직인다는 공통점이 있습니다. 무료 경품과 의료 혜택은 기대감을, 자동 결제와 낯선 로그인은 불안감을 자극합니다. 링크를 누르거나 전화를 거는 순간 가짜 로그인 페이지, 원격 접속, 환불 오류 연출, 기프트카드·현금·가상자산 요구로 이어질 수 있습니다. 로고와 이름은 쉽게 복제되며, 발신자 이름만으로 진위를 판단해서는 안 됩니다.
핵심 경고
예상하지 못한 결제·경품·의료 혜택·로그인 알림이 오면 이메일 안의 링크, 버튼, 전화번호를 사용하지 마십시오. 먼저 공식 앱을 직접 열거나 주소를 직접 입력해 사실을 확인해야 합니다.
피해를 막는 대응 원칙
- 이메일 발신 주소의 도메인이 해당 기업의 공식 도메인인지 확인합니다.
- 이메일 속 링크와 번호를 이용하지 말고 공식 앱이나 직접 입력한 공식 홈페이지에서 확인합니다.
- 인증번호, 비밀번호, 사회보장번호, 은행정보를 이메일이나 전화 상대에게 제공하지 않습니다.
- 원격 접속 프로그램 설치, 화면 공유, 기프트카드·현금·금·가상자산 결제 요구는 즉시 거절합니다.
- 계정 접근이 의심되면 안전한 기기에서 비밀번호를 바꾸고 모든 세션을 종료한 뒤 다중인증을 점검합니다.
- 돈을 보냈다면 즉시 은행·카드사·거래 플랫폼에 연락하고 FTC와 FBI IC3에 신고합니다.
사례 및 대응 자료 출처
- Fox News: PayPal 사칭 환급 피해
- FOX 2 Detroit: Geek Squad 사칭 피해
- CBS Chicago: Amazon 사칭 피해
- New Haven Register: Norton 사칭 환불 피해
- Star Tribune: Coinbase 피싱 피해
- FTC: 기업 사칭 사기 대응 안내
- Robinhood: 사칭·피싱 확인 및 신고 방법
관련 안내: FTC에 신고하기