가짜 이메일 판별법에서 가장 먼저 확인할 곳은 화려한 로고나 발신자 이름이 아니라 실제 이메일 주소의 @ 뒤 도메인입니다. 스캐머는 유명 업체 이름을 주소의 앞부분이나 하위 도메인에 넣어 진짜처럼 보이게 하지만, 오른쪽부터 실제 기본 도메인을 확인하면 많은 가짜 이메일을 빠르게 걸러낼 수 있습니다.
운영자 경험: 그럴듯한 이름보다 실제 발신 주소 확인
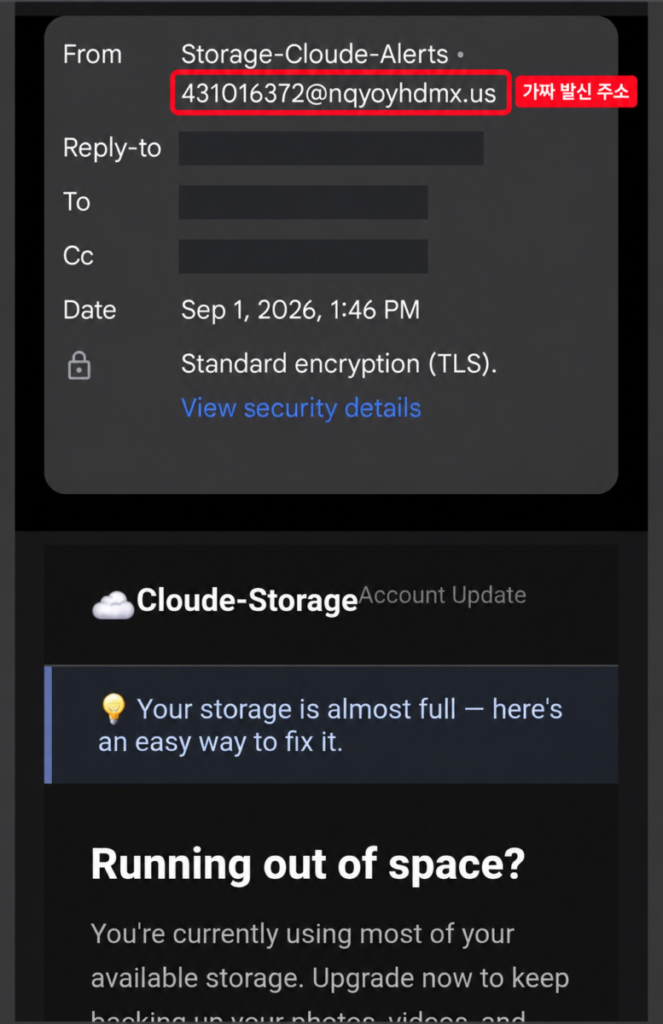
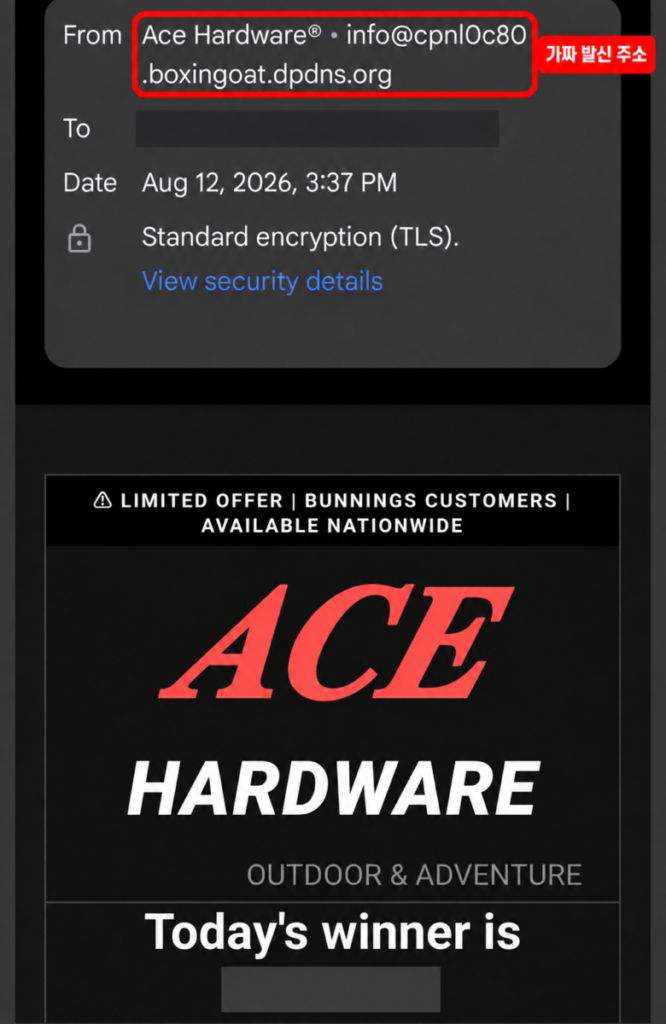
운영자에게 실제로 도착한 세 이메일은 각각 MessageDesk의 무료 정보·생명보험 안내, 클라우드 저장공간 부족 경고, ACE Hardware 당첨 안내처럼 꾸며져 있었습니다. 표시 이름과 본문 디자인만 보면 정상 업체의 안내처럼 보였고, 메시지 세부정보에는 ‘Standard encryption (TLS)’도 표시돼 있었습니다.
하지만 발신자 세부정보를 펼쳐 보니 주소 끝부분은 각각 1wishlingerie.com, nayoyhdmx.us, dpdns.org 계열이었습니다. 메시지에서 주장한 서비스나 ACE Hardware의 공식 도메인과 전혀 관계가 없었습니다. 운영자는 이메일 내용보다 발신 주소를 먼저 확인하는 습관이 가짜 이메일을 빠르게 구분하는 가장 쉬운 방법임을 다시 확인했습니다.
핵심 교훈: 표시 이름, 회사 로고, 자물쇠나 TLS 표시는 신원을 보장하지 않습니다. 실제 발신 주소와 링크의 기본 도메인을 별도로 확인해야 합니다.
운영자가 받은 세 가지 실제 사례
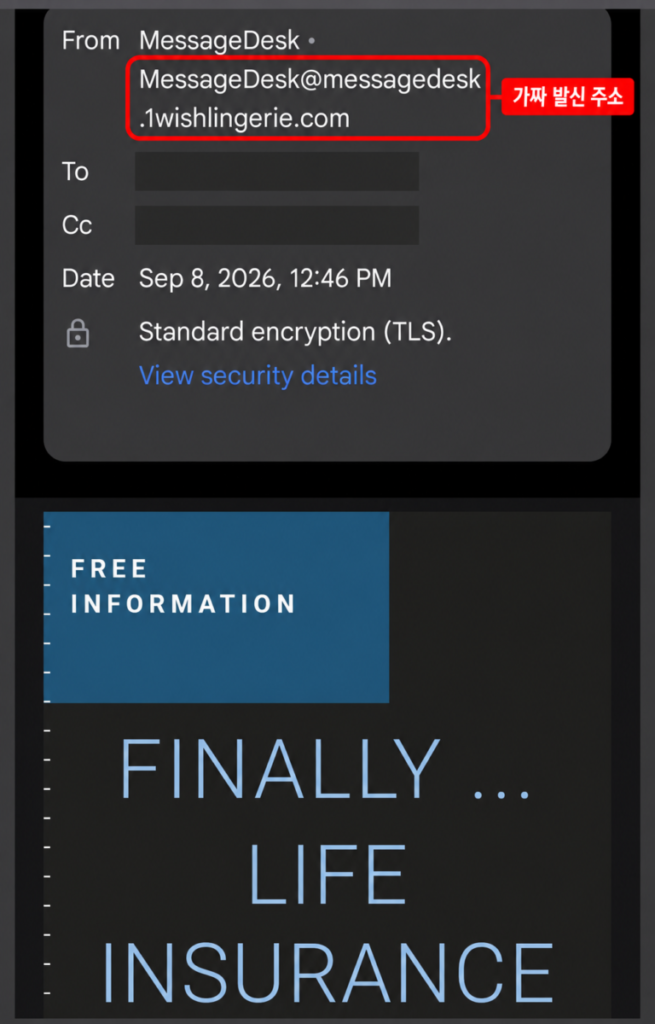
사례 1
MessageDesk 사칭
실제 기본 도메인: 1wishlingerie.com
사례 2
클라우드 저장공간 경고 사칭
실제 기본 도메인: nayoyhdmx.us
사례 3
ACE Hardware 사칭
실제 기본 도메인: dpdns.org
개인정보 보호를 위해 받는 사람·참조 주소와 개인 식별 문구는 가렸습니다. 빨간 박스는 판별에 필요한 실제 발신 주소를 강조한 것입니다.
1. 이메일 주소는 오른쪽부터 읽어야 한다
이메일 주소에서 @ 왼쪽은 계정 이름이고, @ 오른쪽은 발신 도메인입니다. 스캐머는 회사 이름을 @ 왼쪽이나 도메인의 맨 앞에 넣어 신뢰를 유도합니다. 중요한 것은 오른쪽 끝에서부터 읽어 실제 회사가 소유한 기본 도메인이 무엇인지 확인하는 것입니다.
예: security@chase.urgent.com
오른쪽부터 보면 .com → urgent → chase 순서입니다. 이 주소의 기본 도메인은 urgent.com이고, chase는 그 앞에 붙인 하위 도메인일 뿐입니다. 따라서 chase.com에서 보낸 주소가 아닙니다.
반대로 alerts@secure.chase.com은 오른쪽 끝부분이 chase.com이므로 구조상 Chase가 관리할 수 있는 주소입니다. 다만 주소 구조가 정상이라는 사실만으로 메일 내용까지 안전하다고 단정할 수는 없습니다. 공식 앱이나 직접 입력한 공식 사이트에서 같은 알림이 있는지 다시 확인해야 합니다.
진짜와 가짜 주소를 쉽게 비교하는 예시
| 업체 | 정상 구조 예시 | 가짜 구조 예시 | 실제로 확인할 기본 도메인 |
|---|---|---|---|
| Chase | alerts@secure.chase.com | security@chase.urgent.com | 정상: chase.com 가짜: urgent.com |
| Amazon | shipment@account.amazon.com | support@amazon.customer.com | 정상: amazon.com 가짜: customer.com |
| Target | order@news.target.com | refund@target.refund.com | 정상: target.com 가짜: refund.com |
| PayPal | service@paypal.com | service@paypal.security-check.com | 정상: paypal.com 가짜: security-check.com |
| Netflix | info@netflix.com | billing@netflix.billing-update.com | 정상: netflix.com 가짜: billing-update.com |
| Microsoft | notice@account.microsoft.com | security@microsoft.login-verify.net | 정상: microsoft.com 가짜: login-verify.net |
| Apple | no_reply@apple.com | notice@apple.support-case.com | 정상: apple.com 가짜: support-case.com |
| USPS | tracking@usps.com | tracking@usps.delivery-status.com | 정상: usps.com 가짜: delivery-status.com |
위 주소들은 판별 원리를 설명하기 위한 예시입니다. 기업은 여러 공식 도메인이나 이메일 발송 업체를 사용할 수 있으므로, 의심될 때는 이메일 안의 링크가 아니라 회사 공식 사이트나 앱에서 연락처와 알림을 확인하십시오.
2. 표시 이름은 누구나 꾸밀 수 있다
받은편지함에는 “Ace Hardware”, “Amazon Support”, “Bank Security Team” 같은 표시 이름만 크게 보일 수 있습니다. 하지만 표시 이름은 보낸 사람이 자유롭게 입력할 수 있으며, Gmail도 발신자 이름이나 From·Reply-To 주소가 위조될 수 있다고 안내합니다. 이름을 누르거나 세부정보를 펼쳐 전체 이메일 주소를 확인해야 합니다.
3. Reply-To가 다르면 한 번 더 의심한다
From 주소와 Reply-To 주소가 다르다고 모두 사기는 아닙니다. 정상적인 고객지원 시스템도 별도 회신 주소를 사용할 수 있습니다. 그러나 처음 보는 개인 Gmail 주소, 무작위 문자 도메인 또는 회사와 관계없는 주소로 답장이 가도록 설정됐다면 강한 경고 신호입니다. 의심 메일에는 답장하지 말고 공식 사이트에서 직접 연락하십시오.
4. 자물쇠와 TLS는 발신자를 인증하는 표시가 아니다
세 사례에는 모두 “Standard encryption (TLS)”가 표시돼 있습니다. 이는 이메일이 전송되는 구간이 암호화됐다는 뜻이지, 보낸 사람이 실제 업체라는 뜻은 아닙니다. FBI도 HTTPS와 자물쇠가 있는 피싱 사이트가 존재하므로 보안 표시만 믿지 말고 도메인을 확인하라고 경고합니다.
5. 링크는 누르기 전에 목적지를 확인한다
- 컴퓨터에서는 링크 위에 마우스를 올려 실제 주소를 확인합니다.
- 휴대전화에서는 링크를 누르지 말고 길게 눌러 미리보기 주소를 확인합니다.
- 표시된 글자는 공식 주소처럼 보여도 실제 연결 주소는 다를 수 있습니다.
- 단축 URL이나 긴 무작위 문자열 주소는 특히 주의합니다.
- 계정 확인이 필요하면 이메일 링크 대신 공식 앱을 열거나 주소를 직접 입력합니다.
6. 철자 바꾸기와 비슷한 문자를 확인한다
스캐머는 amaz0n.com처럼 알파벳 o를 숫자 0으로 바꾸거나, paypaI.com처럼 소문자 l과 대문자 I를 섞고, chase-secure.com처럼 회사 이름 뒤에 단어를 붙인 별도 도메인을 사용합니다. 공식 도메인과 철자·하이픈·도메인 끝부분을 한 글자씩 비교하십시오.
7. 긴급함·당첨·결제 실패는 내용보다 계정에서 확인한다
- “지금 확인하지 않으면 계정이 정지된다”
- “저장공간이 가득 찼으니 즉시 결제하라”
- “오늘의 당첨자이므로 배송비를 내라”
- “환불을 받으려면 카드번호를 다시 입력하라”
- “첨부파일의 청구서를 즉시 열어라”
이런 문구가 보이면 이메일의 버튼을 누르지 말고 해당 업체의 공식 앱이나 직접 입력한 공식 웹사이트에서 주문·결제·저장공간·당첨 내역을 확인하십시오.
8. Gmail 보안 세부정보도 보조적으로 확인한다
Gmail의 ‘보안 세부정보’ 또는 ‘원본 보기’에서는 SPF, DKIM, DMARC 같은 인증 결과를 확인할 수 있습니다. 인증 실패는 위험 신호지만, 인증 통과만으로 메일이 안전하다고 보장되지는 않습니다. 사기범도 자신이 소유한 가짜 도메인을 정상적으로 인증할 수 있기 때문입니다.
가짜 이메일을 발견했을 때 대응
- 답장하거나 링크·첨부파일·수신거부 버튼을 누르지 않습니다.
- Gmail이나 사용 중인 이메일 서비스에서 ‘피싱 신고’ 또는 ‘스팸 신고’를 선택합니다.
- 업체 사칭이라면 이메일에 적힌 연락처가 아니라 공식 웹사이트의 연락처로 알립니다.
- 피싱 이메일은 reportphishing@apwg.org로 전달하고, ReportFraud.ftc.gov에도 신고할 수 있습니다.
- 링크를 눌러 비밀번호를 입력했다면 즉시 공식 사이트에서 비밀번호를 바꾸고 모든 세션을 로그아웃한 뒤 다중 인증을 설정합니다.
- 카드나 은행 정보를 입력했다면 금융기관의 공식 번호로 즉시 연락해 계정을 보호합니다.
공식 참고자료
- FTC: 피싱 스캠을 알아보고 피하는 방법
- CISA: 피싱 예방 안내
- FBI IC3: 이메일 주소 확인과 BEC 예방
- Gmail: 피싱 이메일 확인 및 신고
- Gmail: 이메일 인증 확인
이 글은 일반적인 예방 정보입니다. 실제 업체의 발신 도메인과 보안 절차는 바뀔 수 있으므로, 의심되는 연락은 해당 업체의 공식 웹사이트나 앱에서 다시 확인하십시오.